OTP Pumping: как мошенники накручивают расходы на SMS OTP и как защитить бизнес
Содержание:
Содержание:
SMS с одноразовым кодом работает просто: клиент вводит номер, система отправляет OTP, после чего код подтверждает вход или регистрацию. Но именно эту схему используют для SMS Pumping, или OTP Pumping.
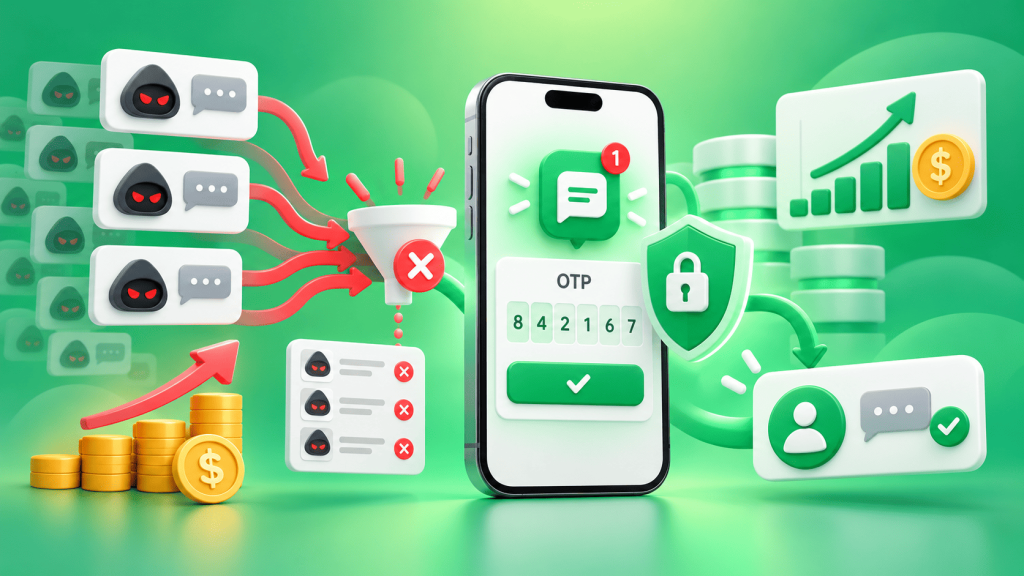
Суть атаки—искусственно создать большое количество запросов на отправку OTP. Система воспринимает их как обычные действия и отправляет SMS, за которые компания платит. В результате расходы растут, хотя реальных клиентов за этим трафиком нет. Такой тип мошенничества также называют Artificially Inflated Traffic.
Как работает OTP Pumping
Мошенники автоматически запускают форму входа, регистрации или восстановления доступа и многократно запрашивают код на контролируемые или специально подобранные номера. В некоторых схемах заработок строится именно на искусственно созданном SMS-трафике.
Для компании это выглядит как резкий рост OTP-отправлений. При этом количество успешных регистраций или входов не растет вместе с трафиком. Несоответствие между количеством кодов и завершенными проверками—один из главных сигналов проблемы.
Почему одного лимита недостаточно
Очевидная защита—разрешить одному номеру запрашивать код лишь несколько раз. Это необходимо, но одного правила недостаточно.
Атака распределяется между большим количеством номеров, IP-адресов или стран. Поэтому стоит сразу проверять несколько признаков: номер, IP, страну, частоту запросов и долю успешных подтверждений.
Лучше использовать многоуровневый подход: лимиты на номер и IP, задержку между повторными запросами, проверку подозрительной активности и контроль географии отправлений. OWASP также рекомендует применять ограничения сразу по нескольким параметрам, а не полагаться только на IP.
Останавливайте запрос до отправки SMS
Самое важное правило—отсекать подозрительный запрос до того, как сообщение ушло оператору.
После первого OTP не нужно разрешать повторную отправку через секунду. Стоит установить паузу, ограничить количество попыток за определенный период и контролировать общее количество OTP с одного IP или сессии.
Для публичной формы уместна и защита от ботов. CAPTCHA не должна быть единственным барьером, но вместе с лимитами и анализом подозрительного поведения она добавляет еще один уровень защиты.
Ограничьте географию
Если компания работает только в Украине и Польше, OTP на номера других стран не должны бесконтрольно проходить через тот же сценарий.
Географические ограничения сокращают площадь атаки: разрешенными остаются только направления, которые действительно нужны продукту. Для международного сервиса лучше задать отдельные пороги для разных стран и отслеживать необычные скачки трафика. Ограничение ненужных направлений входит в базовые рекомендации по защите от SMS Pumping.
Следите не только за количеством SMS
Большой объем OTP сам по себе еще не означает атаку. Трафик может расти после рекламной кампании или выхода на новый рынок, поэтому нужен контекст.
Сравнивайте количество запросов на код с количеством успешных проверок. Если отправлений стало в несколько раз больше, а подтверждений почти не прибавилось, трафик нужно проверить.
Отдельно настройте уведомления о резких изменениях: необычной стране, серии запросов с одного IP, скачке расходов или падении доли успешно введенных OTP. Мониторинг аномальной автоматизированной активности и расходов также входит в рекомендации OWASP.
Не генерируйте код бесконечно
Распространенная ошибка—создавать новый OTP при каждом нажатии «Отправить еще раз».
Лучше не разрешать новую отправку до окончания паузы и установить четкий лимит повторных запросов. Так многократные клики не превращаются в серию новых платных SMS.
Ограничивать нужно и количество неправильных вводов. После определенного числа неудачных попыток проверку стоит временно остановить. Для таких сценариев также используют постепенное увеличение паузы между повторными попытками.
Что делать при скачке расходов
Сначала остановите источник аномального трафика: усилите лимиты, закройте ненужные страны и проверьте форму, которая запускает OTP.
Затем сравните отправления по странам, временным промежуткам, IP и доле успешных подтверждений. Так легче отделить реальный рост аудитории от искусственной активности.
После инцидента правила нужно пересмотреть. Если атака прошла через конкретный сценарий, без изменений он останется слабым местом.
Как работать с OTP через SMS Club
SMS Club поддерживает автоматическую отправку одноразовых кодов через интеграции и API. Например, OTP используется для подтверждения регистрации или входа пользователя.
Саму защиту от OTP Pumping нужно закладывать еще на уровне сайта или приложения: контролировать частоту запросов, географию и результат проверки до запуска отправки.
Логика того, кому и когда разрешено запрашивать код, остается частью самого продукта. Именно на этом этапе стоит останавливать подозрительную активность до появления расходов на SMS.
Частые вопросы
Что такое OTP Pumping?
Это схема, при которой мошенники искусственно создают большое количество запросов на SMS с одноразовыми кодами. Компания оплачивает отправку, хотя за этими запросами нет реальных клиентов или полезных для продукта действий.
Как быстро заметить атаку?
Сравнивайте количество отправленных OTP с успешными подтверждениями. Резкий рост SMS без соответствующего роста входов или регистраций, необычные страны и большое количество запросов за короткое время—основные сигналы для проверки.
Достаточно ли CAPTCHA для защиты?
Нет. Защита от ботов отсеивает часть автоматических запросов, но ее нужно сочетать с лимитами на номер и IP, паузами между повторными OTP, контролем географии и мониторингом аномального трафика.
Где лучше ставить защиту от OTP Pumping?
Как можно раньше—до фактической отправки SMS. Система должна проверить номер, частоту запросов, IP, страну и другие сигналы, а уже после этого разрешить отправку одноразового кода.