Smishing: czym jest i jak rozpoznać oszustwo SMS w 2026 roku
Treść:
Treść:
SMS od banku, firmy kurierskiej lub instytucji publicznej sam w sobie rzadko wzbudza podejrzenia. Właśnie to wykorzystują oszuści: kopiują styl znanej firmy, dodają link i próbują skłonić odbiorcę do szybkiego wykonania określonej czynności.
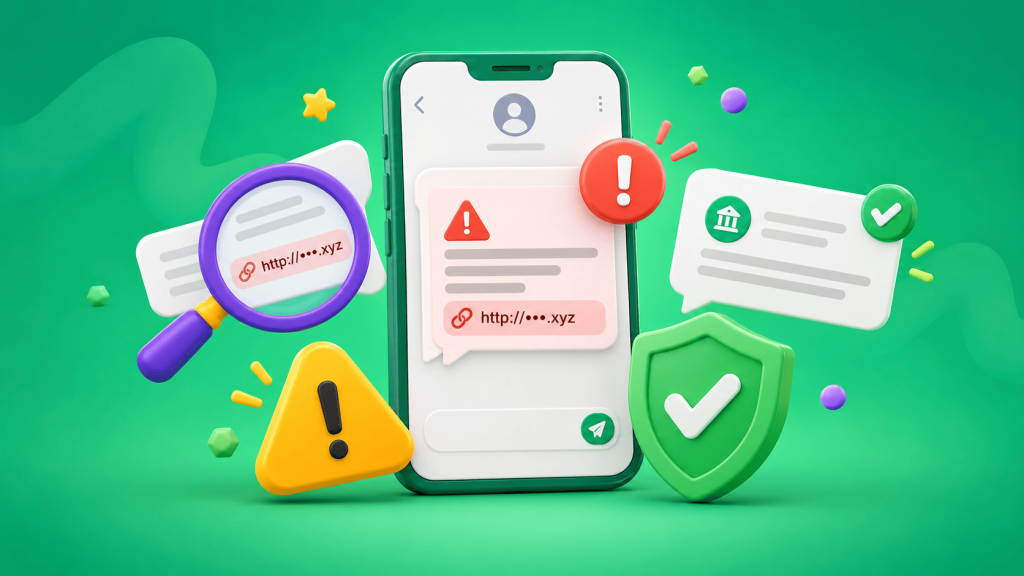
Ten rodzaj oszustwa nazywa się smishingiem—phishingiem za pośrednictwem SMS-ów i innych wiadomości tekstowych. Jego celem jest zdobycie hasła, danych karty, kodu jednorazowego lub przekierowanie odbiorcy na fałszywą stronę internetową.
W 2026 roku nie da się już rozpoznawać oszustw wyłącznie po błędach w tekście. Ukraińska Cyberpolicja ostrzega, że fałszywe strony kopiują kolory, logotypy, zdjęcia i materiały prawdziwych serwisów państwowych.
Jak wygląda smishing
Typowy scenariusz zaczyna się od wiadomości wymagającej szybkiej reakcji:
- „Nie udało się dostarczyć przesyłki”
- „Twoja karta została tymczasowo zablokowana”
- „Potwierdź odbiór świadczenia”
- „Ureguluj zaległość jeszcze dziś”
Następnie odbiorca jest proszony o kliknięcie linku, wykonanie telefonu pod wskazany numer lub odpowiedź na SMS.
Oznaka nr 1: ktoś wywiera presję czasu
„Pilne”, „w ciągu godziny”, „ostatnie ostrzeżenie”, „tylko dzisiaj”—takie sformułowania mają skłonić odbiorcę do działania, zanim zdąży sprawdzić informacje.
Ukraińska Cyberpolicja szczególnie zaleca ostrożność wobec wiadomości, które wymagają natychmiastowego działania. Brytyjski NCSC również wskazuje presję, strach, autorytet i poczucie niedostępności jako typowe techniki wykorzystywane przez oszustów.
Jeśli SMS dotyczy banku, przesyłki lub usługi publicznej, nie korzystaj z danych kontaktowych podanych w samej wiadomości. Otwórz oficjalną aplikację lub stronę niezależnie i sprawdź informacje bezpośrednio tam.
Oznaka nr 2: podejrzany link
Strona phishingowa często próbuje wyglądać niemal identycznie jak prawdziwa. W nazwie domeny mogą pojawić się nazwa marki, podobne znaki lub dodatkowe słowa, aby adres na pierwszy rzut oka wyglądał wiarygodnie.
Najlepiej w ogóle nie otwierać niespodziewanego linku z SMS-a. Wejdź do potrzebnego serwisu przez oficjalną aplikację lub samodzielnie otwórz jego stronę.
Cyberpolicja zaleca sprawdzanie adresu strony przed podaniem danych osobowych oraz nieprzekazywanie haseł i informacji bankowych w zewnętrznych serwisach.
Oznaka nr 3: prośba o kod lub dane karty
Szczególnie niebezpieczna jest prośba o podanie numeru karty, kodu PIN, hasła do bankowości internetowej lub jednorazowego kodu z SMS-a.
W styczniu 2026 roku CSIRT-NBU wykrył schemat phishingowy związany z fałszywym programem „Zimowa єПідтримка”. Podrobione strony imitowały serwisy bankowe i prosiły o numer karty, PIN oraz kod jednorazowy. Dane te były następnie wykorzystywane do uzyskania dostępu do kont bankowych.
Jeśli kod został wysłany dla operacji, której klient nie rozpoczął, nie należy przekazywać go nikomu.
Czy wystarczy sprawdzić nadawcę
Znana nazwa nadawcy na liście SMS-ów jest przydatnym sygnałem, ale nie powinna być jedynym kryterium.
Firmy korzystają z alfanumerycznej nazwy nadawcy, aby zamiast przypadkowego numeru klient widział rozpoznawalną nazwę. W SMS Club taka nazwa jest rejestrowana na potrzeby masowych wysyłek.
Należy jednak ocenić całą wiadomość: czy klient jej oczekiwał, czy tekst odpowiada rzeczywistej czynności i dokąd prowadzi link. Niespodziewaną prośbę o przekazanie poufnych danych warto zawsze zweryfikować oficjalnym kanałem firmy.
Co zmieniło się w 2026 roku
Błędy gramatyczne nie są już wiarygodnym wskaźnikiem. NCSC zwraca uwagę, że współczesne wiadomości oszustów stały się bardziej przekonujące i trudniejsze do rozpoznania.
W 2026 roku ukraińska Cyberpolicja informowała o fałszywych serwisach wykorzystujących identyfikację wizualną usług publicznych oraz o oszustach podszywających się pod pracowników instytucji państwowych i wywołujących poczucie pilności.
Dlatego należy sprawdzać nie jakość tekstu, ale cały scenariusz: czy oczekiwałeś tej wiadomości, czy rzeczywiście wykonywałeś opisaną czynność i czy adres strony zgadza się z oficjalnym.
Co zrobić z podejrzanym SMS-em
Nie odpowiadaj na wiadomość i nie otwieraj linku. Jeśli SMS rzekomo pochodzi od banku, sklepu lub firmy kurierskiej, samodzielnie znajdź oficjalne dane kontaktowe.
Google Messages ma automatyczną ochronę przed spamem i phishingiem. Podejrzaną rozmowę można również ręcznie oznaczyć jako spam i zablokować nadawcę.
Jeśli hasło zostało już wpisane na podejrzanej stronie, należy je zmienić. Jeśli przekazano dane karty lub bankowy OTP, natychmiast skontaktuj się z bankiem przez oficjalny numer telefonu lub aplikację.
Co powinny robić firmy
Marki również mają wpływ na to, jak łatwo klientowi odróżnić prawdziwą wiadomość od fałszywej.
Warto używać stałej, rozpoznawalnej nazwy nadawcy, jasno wyjaśniać powód wysłania SMS-a i nie przyzwyczajać klientów do komunikatów w stylu „Pilnie kliknij link”.
Dobrze jest również wcześniej wyjaśnić, jakich danych firma nigdy nie prosi podawać przez SMS. Im bardziej przejrzyste są zasady oficjalnej komunikacji, tym łatwiej klientowi zauważyć podejrzaną wiadomość.
Najczęściej zadawane pytania
Czym jest smishing w prostych słowach?
Smishing to phishing za pośrednictwem SMS-ów lub innych wiadomości tekstowych. Oszust podszywa się pod znaną firmę lub instytucję, aby zdobyć hasło, dane bankowe, kod jednorazowy albo skierować odbiorcę na fałszywą stronę.
Jak sprawdzić SMS od banku lub firmy kurierskiej?
Nie korzystaj z linku ani numeru telefonu podanego w podejrzanym SMS-ie. Otwórz oficjalną aplikację, samodzielnie wpisz adres strony lub znajdź dane kontaktowe na oficjalnym serwisie i zweryfikuj informacje bezpośrednio tam.
Czy błędy w tekście oznaczają, że SMS jest fałszywy?
Błędy nadal mogą być sygnałem ostrzegawczym, ale ich brak niczego nie gwarantuje. Współczesne wiadomości phishingowe mogą wyglądać bardzo profesjonalnie, dlatego ważniejsze jest sprawdzenie domeny, powodu kontaktu oraz danych, o które jesteś proszony.
Co zrobić, jeśli już otworzyłem link?
Jeśli niczego nie wpisałeś, zamknij stronę. Jeśli podałeś hasło—zmień je. Jeśli wprowadziłeś dane karty lub jednorazowy kod bankowy, natychmiast skontaktuj się z bankiem przez oficjalny kanał.